Restic: Automatische, verschlüsselte Backups für deinen Linux-Server
Restic sichert deinen Server verschlüsselt, platzsparend und automatisch auf NAS, USB-Platte oder in die Cloud. Mit Skript, systemd-Timer, Aufbewahrungsregeln und einem Wiederherstellungstest.
Nach welchen Regeln du Daten sicherst, erklärt unser Ratgeber zur 3-2-1-Regel: https://spawnpunkt.de/magazin/backups-richtig-machen-3-2-1-regel. Hier geht es um das Werkzeug für deinen Linux-Server. Restic ist ein Kommandozeilenprogramm, das genau das tut, was ein gutes Backup braucht:
- Verschlüsselt: Alles wird vor dem Speichern mit AES-256 verschlüsselt. Selbst wer das Backup in die Hände bekommt, kann ohne Passwort nichts lesen.
- Dedupliziert: Unveränderte Teile werden nur einmal gespeichert. Tägliche Sicherungen brauchen deshalb kaum zusätzlichen Platz.
- Flexibel: Ziel kann ein Ordner, eine USB-Platte, ein NAS per SFTP, ein S3-Speicher oder ein Restic-Server sein.
Du brauchst: einen Server mit Debian oder Ubuntu, ein Sicherungsziel (hier ein NAS mit SSH-Zugang) und SSH-Schlüssel für die Anmeldung, siehe https://spawnpunkt.de/magazin/ssh-schluessel-einrichten. Zeitaufwand: etwa 30 Minuten.
Schritt 1: Restic installieren
Restic steckt in den Paketquellen von Debian und Ubuntu:
sudo apt update && sudo apt install -y restic
restic version
Alle folgenden Befehle laufen als root, weil das Backup Systemdateien wie /etc lesen muss. Wechsle mit sudo -i in eine Root-Shell.
Schritt 2: Zugang zum NAS vorbereiten
Restic verbindet sich per SFTP, also über SSH. Weil das Backup später automatisch läuft, braucht root einen eigenen SSH-Schlüssel ohne Passphrase, der nur für das Backup-Konto auf dem NAS gilt:
ssh-keygen -t ed25519 -f /root/.ssh/backup_nas -N "" -C "restic-backup"
ssh-copy-id -i /root/.ssh/backup_nas.pub backup@192.168.1.60
Damit Restic diesen Schlüssel nutzt, bekommt das NAS einen Eintrag in /root/.ssh/config:
Host nas-backup
    HostName 192.168.1.60
    User backup
    IdentityFile /root/.ssh/backup_nas
Teste die Verbindung einmal mit ssh nas-backup. Dabei bestätigst du auch den Fingerabdruck des NAS. Mehr zur SSH-Config: https://spawnpunkt.de/magazin/ssh-config-aliase-jump-hosts
Schritt 3: Passwort und Repository anlegen
Das Repository ist der Speicherort deiner Backups. Lege zuerst eine Passwortdatei an, die nur root lesen darf:
openssl rand -base64 32 > /root/.restic-passwort
chmod 600 /root/.restic-passwort
Lege dann eine kleine Umgebungsdatei an, damit du Repository und Passwort nicht bei jedem Befehl angeben musst:
cat > /root/.restic-env <<'EOF'
export RESTIC_REPOSITORY="sftp:nas-backup:/volume1/backups/server"
export RESTIC_PASSWORD_FILE="/root/.restic-passwort"
EOF
chmod 600 /root/.restic-env
Jetzt das Repository initialisieren:
source /root/.restic-env
restic initSchritt 4: Das erste Backup
Sichere die Ordner, in denen deine Konfiguration und deine Daten liegen. Bei einem typischen Homeserver sind das /etc, /home, /root und der Ordner mit deinen Docker-Projekten:
restic backup /etc /home /root /srv \
  --exclude-caches \
  --exclude "/home/*/.cache" \
  --exclude "**/node_modules" \
  --tag automatisch
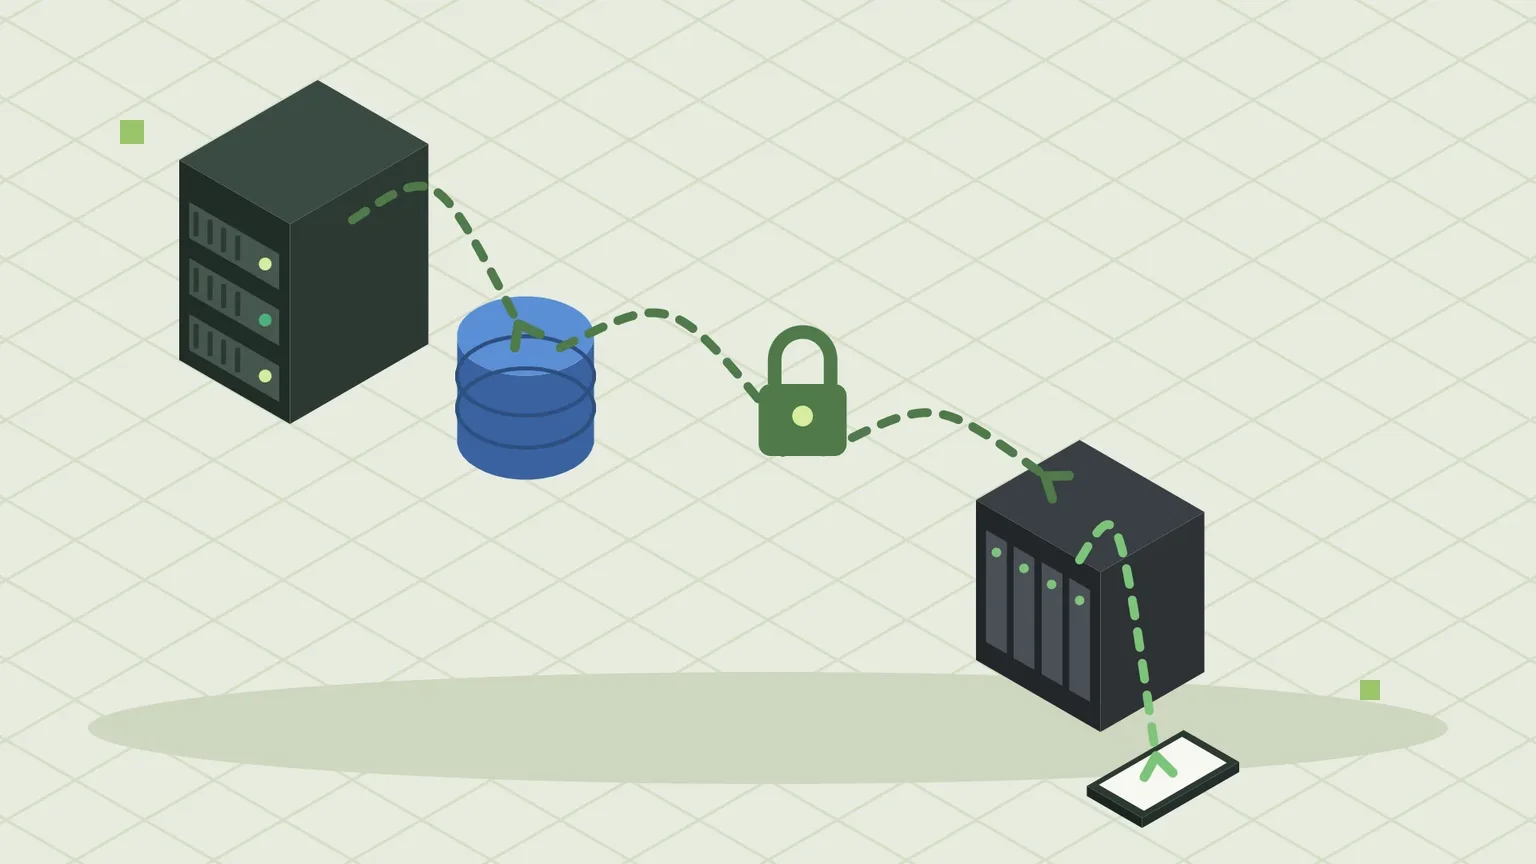
Der erste Lauf dauert, weil alles übertragen wird. Jeder weitere Lauf überträgt nur Änderungen. Mit restic snapshots siehst du alle Sicherungen mit Datum, Ordnern und einer kurzen ID.
Schritt 5: Alte Sicherungen aufräumen
Ohne Regeln wächst das Repository endlos. Mit forget legst du fest, welche Stände bleiben, --prune gibt den Platz danach frei:
restic forget --keep-daily 7 --keep-weekly 4 --keep-monthly 12 --pruneDas behält die letzten 7 Tage, 4 Wochen und 12 Monate, jeweils einen Stand. Mit --dry-run siehst du vorher, was gelöscht würde.
Schritt 6: Automatisch jede Nacht
Das Backup-Skript /usr/local/sbin/restic-backup:
#!/bin/bash
# Nächtliches Restic-Backup
set -euo pipefail
source /root/.restic-env

# 1. Datenbanken exportieren (bei Bedarf anpassen oder löschen)
mkdir -p /srv/dumps
# docker exec postgres pg_dumpall -U postgres > /srv/dumps/postgres.sql

# 2. Sichern
restic backup /etc /home /root /srv \
  --exclude-caches --exclude "/home/*/.cache" --exclude "**/node_modules" \
  --tag automatisch --quiet

# 3. Alte Stände ausdünnen
restic forget --tag automatisch --keep-daily 7 --keep-weekly 4 --keep-monthly 12 --prune --quiet

# 4. Stichprobe: 5 % der Daten auf Lesbarkeit prüfen
restic check --read-data-subset=5% --quiet

# 5. Erfolg an Uptime Kuma melden (optional)
# curl -fsS -m 10 "https://kuma.beispiel.de/api/push/DEIN_TOKEN?status=up&msg=OK" > /dev/null

echo "Backup erfolgreich: $(date)"chmod 700 /usr/local/sbin/restic-backupGestartet wird es von einem systemd-Timer. Lege zuerst die Datei /etc/systemd/system/restic-backup.service an:
[Unit]
Description=Restic-Backup
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/usr/local/sbin/restic-backup
Nice=10
IOSchedulingClass=idle
Dann den Timer /etc/systemd/system/restic-backup.timer:
[Unit]
Description=Restic-Backup jede Nacht

[Timer]
OnCalendar=*-*-* 03:15:00
RandomizedDelaySec=15min
Persistent=true

[Install]
WantedBy=timers.targetsystemctl daemon-reload
systemctl enable --now restic-backup.timer
systemctl list-timers restic-backup.timerPersistent=true holt ein verpasstes Backup nach, wenn der Server um 3:15 Uhr ausgeschaltet war. Einen Testlauf startest du sofort mit systemctl start restic-backup.service, das Ergebnis zeigt journalctl -u restic-backup.service.
Damit du merkst, wenn das Backup einmal ausbleibt, nimm die Zeile mit curl in Schritt 5 des Skripts in Betrieb und lege dazu einen Push-Monitor an: https://spawnpunkt.de/magazin/uptime-kuma-server-ueberwachen-docker
Schritt 7: Die Wiederherstellung üben
Ein Backup ist erst etwas wert, wenn die Wiederherstellung klappt. Probiere es einmal aus, solange nichts brennt:
source /root/.restic-env
restic snapshots
restic ls latest /etc/ssh
restic restore latest --target /tmp/wiederherstellung --include /etc/ssh
ls -la /tmp/wiederherstellung/etc/ssh
Statt latest kannst du jede ID aus restic snapshots angeben. Bequem ist auch das Einhängen als Ordner, in dem du durch alle Sicherungen blättern kannst:
mkdir -p /mnt/restic && restic mount /mnt/resticUnter /mnt/restic/snapshots/ liegt dann jeder Stand als eigener Ordner. Beende das Einhängen mit Strg+C.
Wenn es hakt
- „Fatal: unable to open repository … ssh: connect … Permission denied“: Root nutzt den Schlüssel nicht. Teste
ssh nas-backupals root und prüfe den Eintrag in/root/.ssh/config. - „repository is already locked“: Ein früherer Lauf wurde abgebrochen. Prüfe, dass gerade kein Backup läuft, und entferne veraltete Sperren mit
restic unlock. - Backup wird riesig:
restic stats latestzeigt die Größe. Oft landen Docker-Images oder Cache-Ordner im Backup. Ergänze passende--exclude-Regeln.
Wohin sicherst du deinen Server?
- Restic aus den Paketquellen, Passwortdatei mit
chmod 600und zusätzlich im Passwort-Manager - Eigener SSH-Schlüssel für root und Eintrag in
/root/.ssh/config restic init, dannrestic backupmit sinnvollen Ausnahmen- Aufbewahrung mit
forget --prune, Stichprobe mitcheck --read-data-subset - systemd-Timer für die nächtliche Sicherung, Push-Monitor gegen stilles Versagen
- Wiederherstellung einmal üben
Für die 3-2-1-Regel fehlt jetzt noch eine Kopie außer Haus: Ein zweites Repository bei einem Cloud-Anbieter lässt sich mit restic copy aus dem ersten befüllen.
- Restic-Dokumentation – restic.readthedocs.io
- Restic: Repository vorbereiten (SFTP, S3 …) – restic.readthedocs.io/en/stable/030_preparing_a_new_repo.htm
- Restic: Snapshots entfernen (forget/prune) – restic.readthedocs.io/en/stable/060_forget.html
Kommentare
Noch keine Kommentare. Was meinst du dazu?
Mitreden? Melde dich an, um zu kommentieren.